社長によく似た声で「急いで振り込んでほしい」と連絡が来る。自然な日本語のメールから、偽のログイン画面へ誘導される。AI時代のサイバー攻撃は、専門のIT担当者だけの問題ではありません。経理、営業、工場、そして家庭でも、確認の仕方を見直す必要があります。
大切なのは「AIの偽物を見抜く力」だけに頼らず、だまされても被害につながりにくい仕組みを作ることです。別の経路での本人確認、アカウントの保護、更新、バックアップ、AIに任せる権限の管理を組み合わせます。
本記事は2026年10月11日時点で確認できた公的機関・開発事業者の一次情報をもとに、確認された事例、将来予測、実務上の提案を分けて解説します。地方中小企業の経営者・兼務担当者と、日常生活でAIを使う方に向けた内容です。
AI時代のサイバー攻撃の脅威とは?まず3つに分ける
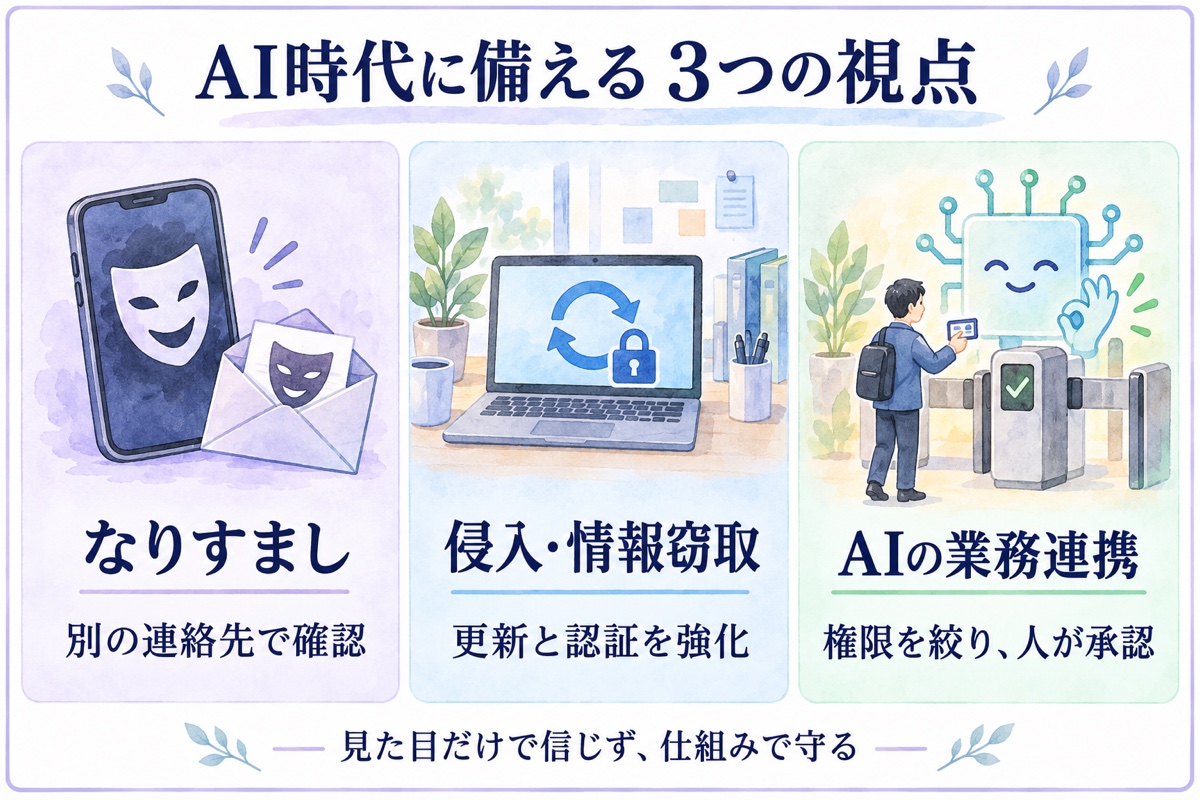
| 見るべきリスク | 身近な場面 | 備えの中心 |
|---|---|---|
| AIを悪用したなりすまし | メール・音声・映像で送金や認証を急がせる | 登録済みの連絡先で確認 |
| AIで効率化される侵入 | 弱い設定や盗まれた認証情報を足がかりにする | 更新・認証・アクセス管理 |
| 自社で使うAIのリスク | 外部資料を読むAIが社内データや操作につながる | 権限制限・承認・記録 |
これらは関係していますが、同じ現象ではありません。社員が未承認のAIに機密情報を入力する問題も重要ですが、それだけで「外部から攻撃された」とは言えません。原因を分けると、必要な対策と担当者を決めやすくなります。
IPAが2026年1月29日に公表した「情報セキュリティ10大脅威2026」では、組織編の3位に「AIの利用をめぐるサイバーリスク」が入りました。これは2025年に社会的影響が大きかったトピックスの選定であり、2026年の被害件数を集計したランキングではありません。
出典:IPA「情報セキュリティ10大脅威2026」発表(2026年1月29日)
10月11日時点で確認できる事実と、将来の見通し
AI音声を使ったなりすましは、実際に注意喚起されている
米FBIは2025年12月19日、政府高官などを装い、テキストやAI生成音声を使って相手を信用させる活動を公表しました。認証コード、個人情報、送金などを求める手口が説明されています。米国の報告ですが、「知っている人らしい声だから信用する」という判断の危うさは、日本の企業や家庭にも通じます。
出典:FBI/IC3 なりすまし活動への注意喚起(2025年12月19日)
2026年9月の報告では、攻撃の操作・調整にもAIが使われている
Anthropicは2026年9月10日の脅威報告で、2025年12月〜2026年8月に検知・阻止した悪用事例を紹介しました。サイバー攻撃の事例では、AIが単に質問に答えるだけでなく、操作の実行や複数の作業の調整に使われ、人間が標的の設定や結果の確認に関与していたと報告しています。
これは同社が観測した特徴的な事例の報告です。すべての攻撃が同じ程度に自動化されている、あるいは国内企業の被害が一定割合で増えた、という統計ではありません。本記事でも、そのような数字への置き換えは行いません。
出典:Anthropic 脅威インテリジェンス報告(2026年9月)
予測を「すでに起きた事実」として読まない
英国NCSCは2025年5月7日の評価で、2027年に向けてAIが侵入活動を効率化し、公開された脆弱性への対応時間をさらに短くする可能性を示しました。これは当時の将来評価です。後の観測報告と区別し、発表日・対象期間・確認方法を確かめることが重要です。
出典:NCSC「2027年までのAIとサイバー脅威」評価(2025年5月7日)
なりすまし・フィッシングから、お金とアカウントを守る
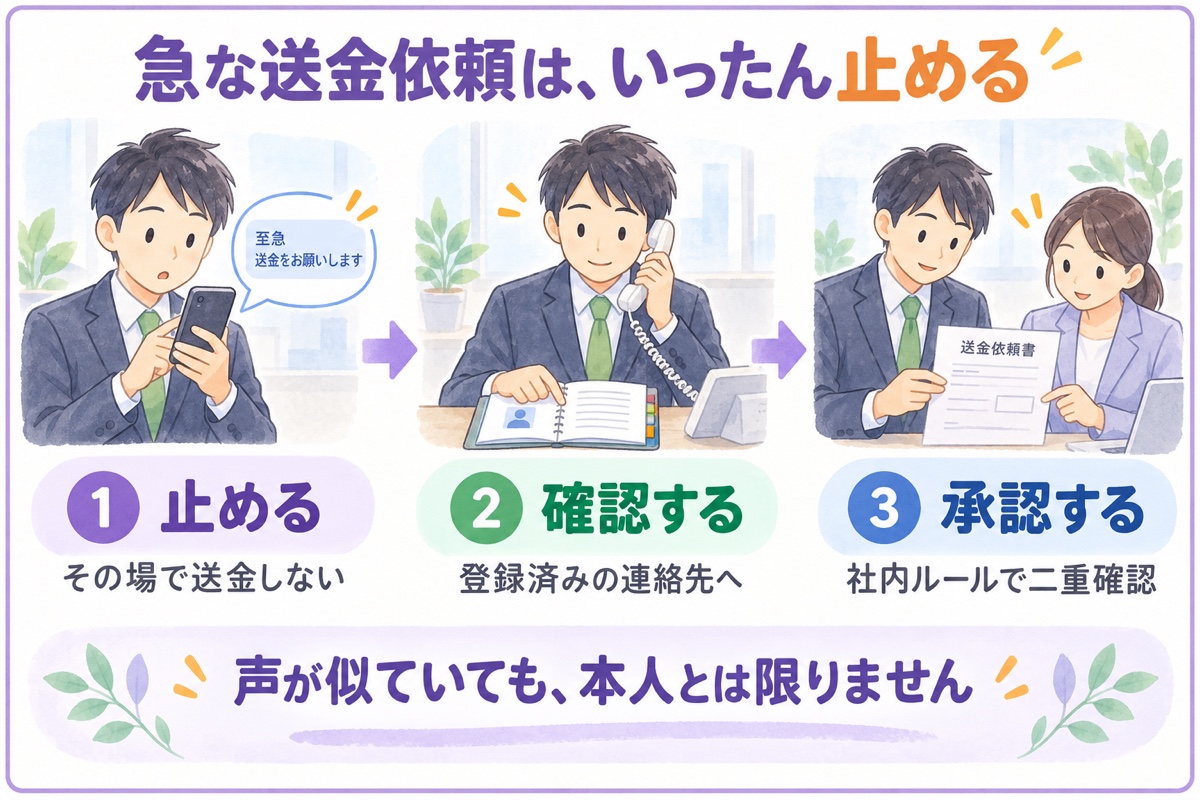
以下は、地方中小企業で確認手順を考えるための仮の例です。経理担当者に、社長を名乗る音声メッセージが届きました。「今は電話に出られない。取引先の口座が変わったので、今日中に払ってほしい」という依頼です。
声の違和感を探すだけでは判断が難しい場合があります。普段から登録している社長の番号や、取引先台帳の連絡先へ確認し、新しいメッセージに書かれた番号だけを確認先にしない手順を決めておきます。本人の確認に加えて、金額・振込先・変更理由・承認者も記録しましょう。
- 振込先の変更と急な送金は、依頼を受けた経路とは別に確認する。
- 「社長の指示だから例外」にせず、承認者が不在のときの代行者を決める。
- 認証コードやパスワードを、電話・メール・チャットで他人に伝えない。
- ログインはメール内のリンクだけに頼らず、普段の公式アプリやブックマークから行う。
家庭では「急な送金の前に、いつもの番号にかけ直す」を家族で共有します。会社では、確認のために支払いを止めた担当者を責めないことも大切です。急がせる依頼ほど、確認を省略しないルールにします。
IPAのAI利用者向け資料でも、外見だけで詐欺を見破ろうとしない考え方が紹介されています。社内で短い勉強会を行う際の教材としても使えます。
出典:IPA「AI利用者のためのセキュリティ豆知識」(2026年4月2日公表)
AIエージェントを使う会社は「できる操作」を先に決める
プロンプトインジェクションとは
AIが読むWebページや文書などに、利用者の意図とは異なる指示を混ぜ、AIの動作を誘導する攻撃です。例えば外部資料を要約するAIが、資料内の不正な指示を業務命令のように扱うおそれがあります。メールやファイル操作と連携している場合は、影響が文章の誤りだけにとどまらない可能性があります。
NCSCは2025年12月10日、プロンプトインジェクションを完全に防げるという発想に注意を促し、リスクと影響を抑える設計の重要性を示しました。「危険な指示には従わないで」とAIに書くだけで、十分な対策が完成したとは考えないことです。
出典:NCSC プロンプトインジェクションへの注意喚起(2025年12月10日)
小さく試すための運用例
- AIに渡すデータを業務に必要な範囲に絞り、顧客台帳や機密ファイル全体を最初からつながない。
- 閲覧と変更を分け、メール送信・公開・削除・本番設定の変更は人が内容を確認して承認する。
- 検証用のデータと環境から始め、使った権限・実行内容・承認者を記録する。
- 異常時に誰が連携を止めるか、停止方法と連絡先を事前に決める。
これは運用設計の例です。人の承認にも見落としはあるため、権限の制限や実行環境の分離と組み合わせます。NCSCの2026年8月20日の実務的助言でも、AIの自律性に応じた監督、環境の制約、記録、緊急停止が整理されています。
出典:NCSC AIエージェントのサイバーリスク管理(2026年8月20日)
業務への活かし方は、Claude Code / Codexの使い方5選も参考になります。便利にする範囲と、人が判断する範囲を一緒に設計しましょう。
未承認のAI利用を、禁止の一言で終わらせない
社員が会社の承認を受けていないAIを業務で使うことは「シャドーAI」と呼ばれます。NCSCは2026年9月7日、会社が把握できないデータ共有やAI連携のリスクを説明し、従業員が使う理由を理解して安全な選択肢を用意する重要性を示しました。
地方企業なら、まず「見積の文章を整えたい」「FAXの転記を減らしたい」といった用途を聞きます。その上で、使用を認めるツール、入力してよい情報、保存・学習利用の条件を確認する担当を決めます。顧客名や価格を隠したサンプルで試す方法もあります。
AIに情報を入れたら必ず公開される、という意味ではありません。データの扱いはサービス、契約、設定によって異なります。判断できない段階では営業秘密や個人情報を入力せず、社内の確認先につなげる運用にします。
中小企業が今週から確認したい5項目
以下は、兼務担当者でも着手しやすくするための実務上の整理です。未実施の項目を選び、担当と確認日を1つずつ決めてください。
| 確認すること | 担当の例 | 完了を確かめる方法 |
|---|---|---|
| 重要アカウントの保護 | 総務・IT担当 | メールや管理画面の多要素認証を確認 |
| 機器・ソフトの更新 | 保守会社と社内窓口 | VPN・端末・サーバーの更新担当を一覧化 |
| バックアップと復元 | システム担当 | 保護されたコピーから戻せるかテスト |
| 送金・口座変更の確認 | 経理と承認者 | 別経路確認と不在時の手順を共有 |
| AIの利用範囲 | 各部署と責任者 | 利用ツール・データ・権限を棚卸し |
多要素認証は、パスワードに加えて別の方法で本人を確認する仕組みです。対応するサービスでは、フィッシングに強い認証方式も検討します。ただし、認証があっても不審な承認要求を許可したり、コードを渡したりしないことが必要です。
バックアップは「保存した」だけでなく、「必要なデータを戻せた」まで確認します。普段の管理アカウントが侵害されても、一緒に削除されにくい保管方法を保守会社と相談してください。工場の設備や古いシステムは、無計画な更新で業務を止めないよう、検証と切り戻しの段取りも必要です。
クラウドに移せば管理が不要になるわけでもありません。導入時の役割分担は、地方中小企業のAWS導入ガイドで整理しています。
被害かもしれないときは、AIの判定を待たずに共有する
不審な送金、身に覚えのないログイン、突然開けなくなったファイルなどを見つけたら、担当者一人で抱え込まないことが重要です。「AIで作られた攻撃かどうか」が分からなくても、対応を始められます。
- 送金・情報入力など進行中の操作を止め、社内責任者と保守・セキュリティ担当へ連絡する。
- 発見した時刻、画面、メール、操作した内容を記録し、自己判断で初期化やログ削除をしない。
- 感染や侵入が疑われる端末の隔離、アカウント保護、復旧は、担当者と影響を確認して進める。
- 金銭被害が疑われる場合は金融機関へ速やかに連絡し、警察や専門機関にも相談する。
JPCERT/CCのFAQでは、被害範囲の把握、侵入経路への対処、復旧などの方針と相談先が整理されています。端末が直ったように見えることと、侵入原因が解消したことは別です。調査・復旧・社内外への説明を並行して考える必要があります。
出典:JPCERT/CC「侵入型ランサムウェア攻撃を受けたら読むFAQ」(2026年6月18日更新)
一般的な相談先:IPA 情報セキュリティ安心相談窓口 / インシデントの初動相談:JPCERT/CC インシデント対応相談。窓口の対応範囲・受付条件は各公式ページをご確認ください。
よくある質問
AIを使っていない会社にも関係がありますか?
関係があります。攻撃者側がAIを使うなりすましなどは、自社のAI導入状況とは別に備える必要があります。経理や取引先との連絡手順から見直せます。
ウイルス対策ソフトだけで十分ですか?
1つの製品だけで、送金詐欺、認証情報の窃取、設定不備、AIへの過大な権限付与のすべてを防げるとは考えないことです。製品による保護に、確認手順・更新・アクセス管理を重ねます。
防御もAIにすべて任せればよいですか?
AIは情報整理や分析を助けますが、業務を止める操作には影響の確認が必要です。NCSCも2026年9月21日の論考で、検知と対応の役割、影響範囲、戻せるかを考慮した自動化を論じています。まずは分析結果を人が確認する使い方から検討できます。
出典:NCSC AIによるサイバー防御の考え方(2026年9月21日)
まとめ|AI時代こそ、確認と権限のルールを具体的にする
AI時代のサイバー攻撃への備えは、怖いニュースを追うだけでは進みません。「急な送金を誰が確認するか」「どのアカウントを守るか」「AIにどこまで操作を認めるか」を決め、実際に確認することが第一歩です。
レイト ブルム ブランディングでは、AI・DX導入に向けた業務整理や運用体制づくりを支援しています。「社員がAIを使い始めたが、社内ルールがない」「自動化と人の判断の境界を整理したい」という段階からご相談ください。進行中の被害への緊急対応は、上記の専門窓口や契約先へご連絡ください。
AI・DX支援サービスを見る / AI・DX担当者代行について読む / AI・DX活用ブログの記事一覧へ
情報確認日:2026年10月11日。本文は確認した一次資料に基づく解説であり、すべての事件を網羅する速報ではありません。資料の公表日と対象期間を区別し、実務例・図解は編集上の提案として掲載しています。